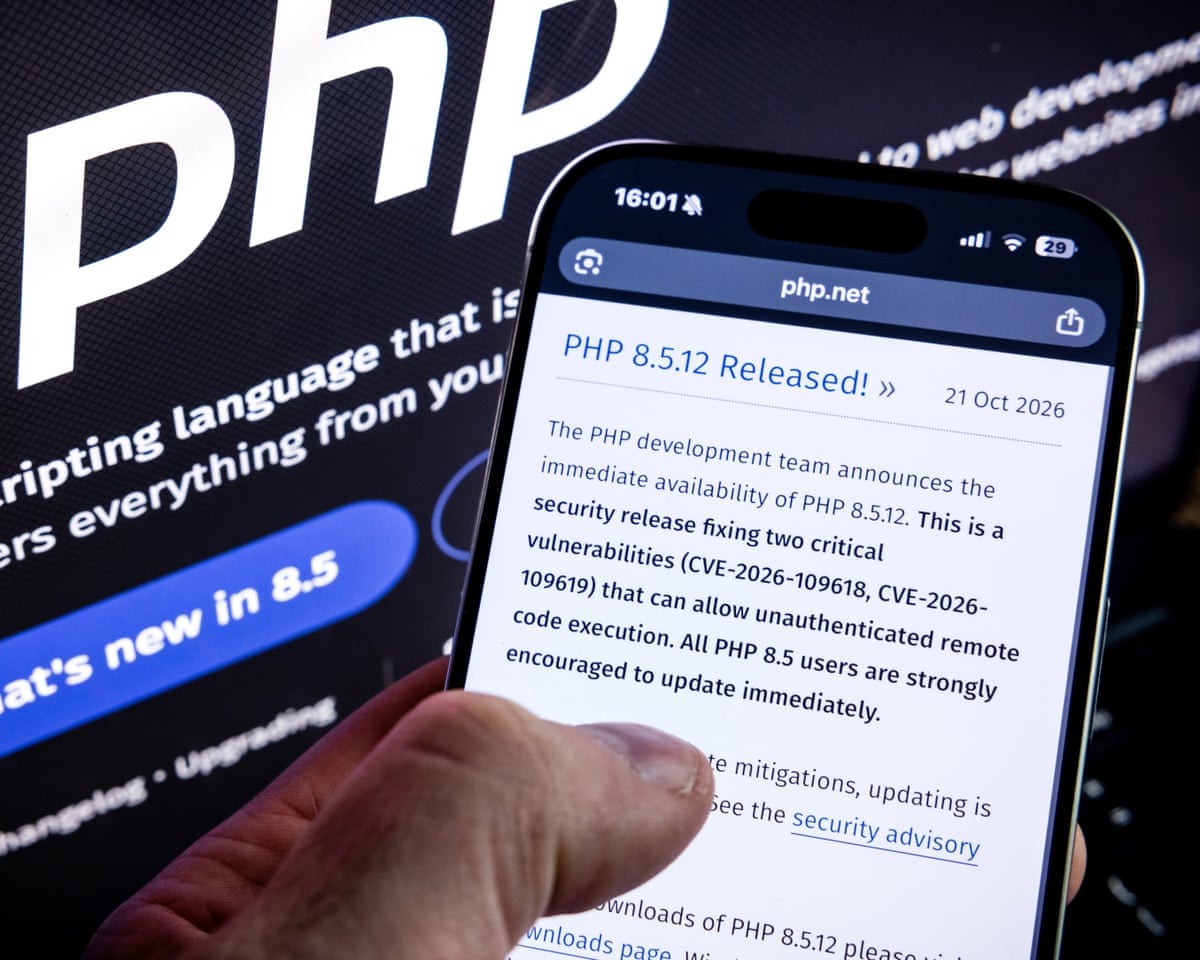
काठमाडौं। वेब विकासमा व्यापक प्रयोग हुने पीएचपी प्रोग्रामिङ भाषामा भेटिएका दुई गम्भीर सुरक्षा कमजोरीले विश्वभरका वेबसाइट जोखिममा पर्न सक्ने चेतावनी दिइएको छ। अनुसन्धानकर्ताहरूले ‘php2shell’ नाम दिएका यी कमजोरीको दुरुपयोग भए ह्याकरले वेबसाइटका सर्भर नियन्त्रणमा लिन र संवेदनशील डेटा चोरी गर्न सक्ने बताएका छन्।
साइबर सुरक्षा कम्पनी विज र क्यालिफका अनुसन्धानकर्ताहरूले कृत्रिम बौद्धिकता (एआई) सहितका उन्नत उपकरण प्रयोग गरेर यी कमजोरी पत्ता लगाएका हुन्। ती त्रुटिले पीएचपीका पछिल्ला वर्षहरूमा जारी भएका संस्करणलाई असर पार्न सक्ने अनुसन्धानकर्ताहरूको दाबी छ।
पीएचपी के हो?
पीएचपी वेबसाइट र वेब एप्लिकेसन निर्माणमा प्रयोग हुने खुला स्रोत प्रोग्रामिङ भाषा हो। विकिपिडिया, वर्डप्रेसमा आधारित वेबसाइट तथा विभिन्न अनलाइन सेवामा यसको प्रयोग हुन्छ। साइबर सुरक्षा कम्पनी विजका अनुसार विश्वका करिब ७० प्रतिशत वेबसाइट कुनै न कुनै रूपमा पीएचपीसँग सम्बन्धित छन्।
कसरी जोखिम बढ्यो?
अनुसन्धानकर्ताहरूका अनुसार निश्चित परिस्थितिमा यी कमजोरीको फाइदा उठाएर आक्रमणकारीले प्रभावित सर्भरमा अनधिकृत पहुँच प्राप्त गर्न र संवेदनशील सूचना चोर्न सक्छन्। एआईले कोड विश्लेषण गरी लुकेका त्रुटि छिटो पत्ता लगाउन सक्ने भएकाले यस्ता कमजोरी पहिचान गर्ने र सम्भावित आक्रमण गर्ने प्रक्रिया सहज हुन सक्ने साइबर सुरक्षा विज्ञहरूको भनाइ छ।
समाचारमा उल्लेख गरिएअनुसार, सम्भावित जोखिम नियन्त्रण गर्न विकिमिडियासहित विभिन्न सरकारी तथा सार्वजनिक संस्थाले सुरक्षा उपाय अपनाएका छन्। केही संस्थाले जोखिम मूल्याङ्कन र प्रणालीको सुरक्षाका लागि आफ्ना वेबसाइट अस्थायी रूपमा अफलाइनसमेत गरेका छन्।
वेबसाइट सञ्चालकले के गर्ने?
पीएचपी फाउन्डेसनले कमजोरी समाधान गर्न सुरक्षा अपडेट जारी गरेको समाचारमा उल्लेख छ। पीएचपी प्रयोग गर्ने वेबसाइट सञ्चालक तथा व्यवस्थापकलाई सम्बन्धित संस्करणका लागि उपलब्ध सुरक्षा प्याच तत्काल लागू गर्न र प्रणाली सुरक्षित रहेको सुनिश्चित गर्न आग्रह गरिएको छ।
आफैं वेबसाइट व्यवस्थापन गर्नेहरूले पीएचपीसँगै वर्डप्रेस तथा अन्य सम्बन्धित सफ्टवेयर पनि अद्यावधिक राख्नुपर्छ। तत्काल सुरक्षा अपडेट लागू गर्न नसक्ने र जोखिममा रहेको पुष्टि भएका प्रणालीलाई सुरक्षित नबनाएसम्म अस्थायी रूपमा अफलाइन राख्ने विकल्पबारे पनि विज्ञहरूले सुझाव दिएका छन्।
सामान्य इन्टरनेट प्रयोगकर्ताले भने यसकै कारण छुट्टै कदम चाल्नुपर्ने नहुन सक्छ। तर प्रभावित वेबसाइट प्रयोग गर्दा व्यक्तिगत वा संवेदनशील विवरण सुरक्षित राख्न र शङ्कास्पद गतिविधिप्रति सचेत रहनु उचित हुन्छ।
प्रकाशित मिति: ६ कार्तिक २०८३, बिहिबार



प्रतिक्रिया